
Der Praxisleitfaden für den Environmental Score bei Enginsight
Mit 220 Hosts reicht es nicht mehr, Schwachstellen nach der höchsten CVSS-Zahl abzuarbeiten. In Teil 3 unseres Praxisleitfadens zeigen wir, wie Systeme nach Vertraulichkeit, Integrität und Verfügbarkeit bewertet werden und diese Bewertung als Environmental Score hinterlegt wird. Danach steht oben auf der Liste, was für den Betrieb am meisten zählt.
Environmental Score: Teil 3 des Praxisleitfadens für Enginsight
Die Liste wächst schneller als die Wartungsfenster
Dienstagmorgen in Jena. Seit Teil 2 ist einiges passiert. Die Firma ist kräftig gewachsen, in Hamburg gibt es einen dritten Standort, und aus rund 150 Hosts sind 220 geworden. Der neue ERP-Server (Enterprise Resource Planning) läuft im Echtbetrieb, der Fileserver mit den Vertragsdaten steht unter File Integrity Monitoring. Für IT-Admin Andreas heißt das vor allem eins: mehr Software auf mehr Systemen und damit mehr Schwachstellen.
Sein Vorgehen war bisher einfach. Er hat die Liste der offenen Schwachstellen nach dem CVSS-Wert (Common Vulnerability Scoring System) sortiert und von oben nach unten gepatcht. Bei 150 Hosts ging das auf. An diesem Morgen stehen 1.260 offene Einträge auf der Liste, 214 davon mit einem CVSS-Wert ab 9.0. Jede Woche kommt mehr dazu, als Andreas schließen kann.
Dazu kommt die allgemeine Lage. Das BSI hat zwischen Juli 2024 und Juni 2025 im Schnitt 119 neue Schwachstellen pro Tag gezählt, rund 24 Prozent mehr als im Berichtszeitraum davor (BSI, „Die Lage der IT-Sicherheit in Deutschland 2025“, veröffentlicht am 11.11.2025). Für Andreas wird das langsam zu viel. Er fühlt den wachsenden Druck zu handeln.
Was der CVSS-Wert über Ihren Betrieb weiß
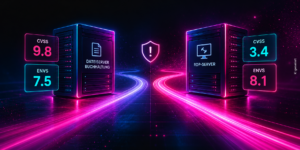
Beim Durchsehen in der Enginsight-Plattform fällt Andreas etwas auf. Ganz oben steht eine Schwachstelle mit einem CVSS-Wert von 9.8 in einer Software, die auf den 33 Laptops des Hamburger Vertriebsteams installiert ist. Weiter unten, bei 7.5, steht eine Schwachstelle im Datenbankdienst des ERP-Servers. Mit ihr kann ein Angreifer den Dienst lahmlegen. Fällt ein Vertriebslaptop aus, ist das nicht weiter schlimm. Dann weist Andreas ein Ersatzgerät zu. Fällt aber das ERP aus, bekommt die Fertigung in Jena keine Aufträge mehr, und an keinem der drei Standorte lässt sich ein Lieferschein schreiben. Hier zeigt sich ein Problem, das gerade im wachsenden Mittelstand virulent ist: Der CVSS alleine – genauer gesagt: sein Base Score – hilft nicht weiter, wenn es darum geht, viele Systeme zu verwalten, wenn eine für den Betrieb gefährlichere Schwachstelle nachrangig behandelt wird.
Der CVSS-Basiswert (Base Score) beschreibt die Schwachstelle selbst: wie sie ausgenutzt wird und was sie im schlimmsten Fall anrichtet. Man kann sich die Einordnung in etwa so vorstellen: Man stellt bei Nacht einen Pott voll Gold auf einen unbewachten, nicht abgeschlossenen Parkplatz in einer düsteren Gegend, von der man nicht weiß, ob sich viele Kriminelle dort herumtreiben und bewertet wie sicher das dann ist. Der Base Score ist eine Art Worst-Case-Szenario.
Über den Host, auf dem die Schwachstelle sitzt, sagt der Basiswert nichts. Das ist so gewollt, denn eine Datenbank für CVEs (Common Vulnerabilities and Exposures) kennt Ihr Unternehmen nicht. Deswegen hat die CVSS Special Interest Group (SIG) in ihrem CVSS-3.1-Standard noch zwei weitere Scores definiert, nämlich den Temporal Score und den Environmental Score. Kurz gesprochen, gibt der Temporal Score an, ob schon Exploit-Code im Umlauf ist oder ob ein Patch bereitsteht. Der Environmental Score bildet ab, wie eine Schwachstelle in einem konkreten Unternehmen wirkt.
Und das ist nun interessant, denn mit dem Environmental Score legt die Organisation, die ein System betreibt, selbst fest, wie schwer sie ein Verlust von Vertraulichkeit, Integrität oder Verfügbarkeit trifft. Diese drei Schutzziele kennen viele als CIA-Triade (Confidentiality, Integrity, Availability).
Andreas wird klar: Er muss priorisieren, und dafür braucht er Wissen, das in keiner Datenbank steht. Welche Systeme müssen laufen, damit der Betrieb weitergeht? Welche Daten dürfen auf keinen Fall nach draußen? Die Antworten darauf haben andere im Haus.
In der Enginsight-Plattform hinterlegt man diese Bewertung im Environmental Score-Manager, kurz ENVS-Manager. Wie Base Score, Temporal Score und Environmental Score im CVSS zusammenhängen, steht ausführlich im Beitrag Priorisierung mit Kontext: Wie Enginsight den Environmental Score nutzbar macht. Aber was bedeuten die einzelnen Parameter nun für einen Betrieb tatsächlich und wie legt man sie sinnvoll fest, dass am Ende eine für das Unternehmen brauchbare Prioritätsliste erscheint? Das klären wir nun.
Schritt 1: Den Schutzbedarf mit Geschäftsleitung und Technik klären
Andreas setzt einen Termin von 90 Minuten an. Mit am Tisch sitzen Herr Dr. Rüdiger aus der Geschäftsleitung, der das Geschäftsrisiko verantwortet, und Technikchefin Frau Gruber, die Konstruktion und Fertigung leitet. Andreas bringt die Hostliste aus der Plattform mit, sortiert nach den Tags aus Teil 1.
Für jede Gruppe von Systemen stellen die drei dieselben Fragen:
- Was passiert, wenn die Daten auf diesem System in fremde Hände geraten?
- Was passiert, wenn sie unbemerkt verändert werden?
- Was passiert, wenn das System einen Arbeitstag lang ausfällt?
Die Antwort fällt jeweils in eine von drei Stufen: begrenzte Folgen, schwerwiegende Folgen oder katastrophale Folgen. Genau so sind die Stufen Niedrig, Medium und Hoch im ENVS-Manager definiert, und damit wird auch klar, welchen Wert die Systeme für den Geschäftsbetrieb haben.
Eine vierte Frage notiert Andreas für sich: Wie erreichbar ist das System? Aus dem Internet, aus dem internen Netz oder nur aus einem abgetrennten Segment? Diese Antwort braucht er in Schritt 3.
Am Anfang will Dr. Rüdiger alles auf Hoch setzen. Andreas hält dagegen: Wenn alles Hoch ist, rückt nichts nach vorn, und die Liste sieht aus wie vorher. Nach eineinhalb Stunden steht diese Übersicht:
| Gruppe | Hosts | Vertraulichkeit | Integrität | Verfügbarkeit | Erreichbarkeit | ENVS-Manager (Priorität) |
|---|---|---|---|---|---|---|
| ERP-ServerSRV-ERP-01 | 1 | Hoch | Hoch | Hoch | internes Netz, per VPN auch aus Erfurt, Hamburg und dem Außendienst | „ERP-Server“ (90) Host direkt |
| Vertragsdaten-FileserverSRV-FS-01 | 1 | Hoch | Hoch | Medium | internes Netz | „Vertragsdaten-Fileserver“ (90) Host direkt |
| Domain-Controller | 3 | Hoch | Hoch | Hoch | internes Netz | „Domain-Controller“ (80) Tag |
| FertigungDNC-Server und Fertigungs-PCs | 19 | Niedrig | Hoch | Hoch | eigenes Fertigungsnetz ohne Internetzugang | „Fertigung“ (70) Tag |
| KonstruktionPDM-Server und CAD-Arbeitsplätze | 17 | Hoch | Hoch | Medium | internes Netz, CAD-Arbeitsplätze mit E-Mail und Internet | „Konstruktion“ (70) Tag |
| Weitere FileserverErfurt und Hamburg | 2 | Medium | Hoch | Medium | internes Netz | „Fileserver“ (60) Tag |
| Endgeräte der Mitarbeitenden | 168 | Medium | Niedrig | Niedrig | E-Mail, Internet, teils mobil | „Endgeräte“ (40) Tag |
| Übrige Server | 9 | – | – | – | internes Netz | vorerst keiner |
Hinter jeder Zeile steht eine Begründung aus dem Termin.
Der ERP-Server bekommt dreimal Hoch. Dort liegen Kundendaten, Preise und Kalkulationen. Eine manipulierte Stückliste oder Bestellung landet direkt in der Fertigung. Und ohne ERP gibt es weder Fertigungsaufträge noch Lieferscheine.
Der Vertragsdaten-Fileserver aus Teil 2 enthält Konditionen und Haftungsregelungen, also Vertraulichkeit Hoch. Eine unbemerkt geänderte Vertragsdatei ist ein rechtliches Problem, also Integrität Hoch. Bei der Verfügbarkeit reicht Medium: Ein Tag ohne Zugriff ist ärgerlich, die unterschriebenen Verträge liegen aber zusätzlich im Archiv, und der Betrieb läuft weiter.
Die drei Domain-Controller (zwei in Jena, einer in Erfurt) verwalten alle Anmeldedaten. Wer einen davon übernimmt, kommt an jedes System im Netz. Die Redundanz fängt einen Hardwaredefekt ab. Eine ausnutzbare Lücke trifft dagegen alle drei: Sie laufen auf derselben Version, und wer einen Domain-Controller über eine Schwachstelle lahmlegt, kommt auf demselben Weg auch an die anderen beiden. Fallen alle drei aus, kann sich niemand mehr anmelden. Deshalb dreimal Hoch.
In der Fertigung verteilt der DNC-Server (Distributed Numerical Control) die NC-Programme an 20 CNC-Maschinen, dazu kommen 18 Fertigungs-PCs in Jena und Erfurt. Frau Gruber setzt Integrität und Verfügbarkeit auf Hoch. Ein manipuliertes NC-Programm kann eine Maschine beschädigen oder eine ganze Charge zu Ausschuss machen, und ohne DNC-Server stehen die Maschinen. Bei der Vertraulichkeit reicht Niedrig. Ein NC-Programm verrät ohne die Zeichnung dazu wenig, und die Zeichnungen liegen im PDM-System der Konstruktion.
Genau dort, in der Konstruktion, steckt das Know-how der Firma. Das PDM-System (Produktdatenmanagement) und die 16 CAD-Arbeitsplätze bekommen deshalb Vertraulichkeit Hoch. Ein falsches Maß in einer freigegebenen Zeichnung führt zu falschen Teilen, also Integrität Hoch. Verfügbarkeit Medium: Fällt das PDM einen Tag aus, wartet das Konstruktionsteam, die Fertigung arbeitet mit den bereits freigegebenen Zeichnungen weiter.
Auf den beiden weiteren Fileservern in Erfurt und Hamburg liegen Angebote, Serviceberichte und Abnahmeprotokolle. Die Protokolle müssen stimmen, wenn es um Gewährleistung geht. Daher Integrität Hoch, Vertraulichkeit und Verfügbarkeit Medium.
Bei den 168 Endgeräten der Mitarbeitenden gehen Integrität und Verfügbarkeit auf Niedrig. Die Arbeitsdaten liegen auf den Servern, und ein defekter Laptop ist zwar ärgerlich, aber kein Weltuntergang. Er ist rasch ersetzt. Bei der Vertraulichkeit bleibt Dr. Rüdiger bei Medium. Auf den Endgeräten liegen E-Mails, lokale Kopien von Angeboten und im Browser gespeicherte Zugänge. Außerdem sind sie die erreichbarsten Geräte im Haus: E-Mail, Internet, Außendienst, Homeoffice.
Neun Server bleiben vorerst ohne Bewertung: Druckserver, Lizenzserver, Update-Verteilung und einige Testsysteme. Andreas nimmt sie sich in einer zweiten Runde vor.
Schritt 2: Die Gruppen über Tags abbilden
Die Übersicht steht, jetzt muss sie in die Plattform. Dafür nutzt Andreas wieder Tags. Die Struktur aus Teil 1 mit den Labels „Standort“ und „Funktion“ ist schon da. Es fehlen drei Dinge.
Erstens der neue Standort. Unter Hosts → Management → Tag-Manager legt Andreas einen Tag Manager mit der Bedingung hostname an: Hostname beginnt mit HAM- → Tag „Standort: Hamburg“. Den Wert „Hamburg“ ergänzt er vorher beim globalen Tag „Standort“.
Zweitens ein neues Label „Bereich“ mit den Werten „Fertigung“ und „Konstruktion“. Der Tag Manager für „Bereich: Fertigung“ bekommt zwei Bedingungen, verknüpft mit ODER: Hostname enthält -FT- oder Hostname beginnt mit SRV-DNC-. Damit landen JEN-FT-04 aus Jena und ERF-FT-02 aus Erfurt in derselben Gruppe. Für „Bereich: Konstruktion“ funktioniert das genauso, mit -CAD- und SRV-PDM-.
Drittens einen neuen Wert „Domain-Controller“ beim Label „Funktion“, vergeben über die Bedingung Hostname beginnt mit SRV-DC-.
Auch hier aktiviert Andreas bei jedem Tag Manager den strikten Modus. Die Gruppen laufen damit quer über Jena, Erfurt und Hamburg und halten sich selbst aktuell.
Ein Host kann dabei mehrere Tags tragen. Der CAD-Arbeitsplatz JEN-CAD-07 hat „Funktion: Endgerät“ und „Bereich: Konstruktion“, der Vertragsdaten-Fileserver SRV-FS-01 hat „Funktion: Fileserver“. Das ist gewollt. Welche Bewertung am Ende gilt, regelt die Priorität in Schritt 4.
Schritt 3: ENVS-Manager für die Gruppen anlegen
Jetzt kommt die Bewertung in die Plattform. Unter Hosts → Environmental Score-Manager klickt Andreas auf ENVS-Manager hinzufügen und wählt Neu anlegen. Er beginnt mit der Fertigung.
Zuerst Name und Beschreibung: „Fertigung“, dazu der Hinweis „Schutzbedarf aus dem Termin mit Geschäftsleitung und Technik“. Dann die Priorität. Sie liegt zwischen 1 und 100, voreingestellt ist 50. Andreas setzt 70. Was die Priorität bewirkt, kommt in Schritt 4.
Unter Zugeordnete Referenzen wählt er den Tag „Bereich: Fertigung“. Bei mehreren Tags legt die Tag-Verknüpfung fest, ob ein Host alle Tags tragen muss oder ob einer reicht. Bei einem einzigen Tag spielt das keine Rolle. Einzelne Hosts schließt man bei Bedarf über Ausnahmen definieren aus.
Dann die eigentliche Bewertung. Im Bereich Impact Subscore-Modifizierung klickt Andreas die drei Werte aus dem Termin an: Vertraulichkeitsanforderung Niedrig, Integritätsanforderung Hoch, Verfügbarkeitsanforderung Hoch. Die Plattform zeigt die Auswahl als Vektor-String CR:L/IR:H/AR:H. Wer mag, gibt den String auch direkt ein. Hinter jedem Wert kann man über Kommentar eine Begründung hinterlegen. Andreas schreibt dort die Sätze aus dem Termin hinein, etwa „Ohne DNC-Server stehen 20 CNC-Maschinen“. Wer in einem Jahr fragt, warum eine Lücke auf einem Fertigungs-PC vor einer mit höherem CVSS-Wert geschlossen wurde, findet die Antwort direkt am Wert.
Was die drei Werte rechnerisch tun: Sie gewichten den Schadensanteil einer Schwachstelle. Hoch verstärkt ihn, Niedrig schwächt ihn ab, Medium lässt ihn so, wie er ist. Und jede Anforderung wirkt nur auf das Schutzziel, das die Schwachstelle auch trifft. Und hier zeigt sich nun der Effekt der ganzen Arbeit: Eine Lücke mit CVSS 7.5, über die sich Daten auslesen lassen, die aber weder Integrität noch Verfügbarkeit berührt, ist auf einmal gar nicht mehr so wichtig für den einen Host, für den anderen aber umso relevanter. Denn nach der CVSS-Formel landet sie auf einem Fertigungs-PC mit Vertraulichkeit Niedrig bei 5.7. Auf dem Vertragsdaten-Fileserver mit Vertraulichkeit Hoch steigt dieselbe Lücke auf 9.3. Und genau diese Art von Priorisierung hilft Andreas im Alltag beim Abarbeiten von Schwachstellen.
Auf dieselbe Weise legt Andreas die übrigen Gruppen an:
| ENVS-Manager | Tag | Vektor-String | Priorität |
|---|---|---|---|
| Domain-Controller | Funktion: Domain-Controller | CR:H/IR:H/AR:H | 80 |
| Fertigung | Bereich: Fertigung | CR:L/IR:H/AR:H | 70 |
| Konstruktion | Bereich: Konstruktion | CR:H/IR:H/AR:M | 70 |
| Fileserver | Funktion: Fileserver | CR:M/IR:H/AR:M | 60 |
| Endgeräte | Funktion: Endgerät | CR:M/IR:L/AR:L | 40 |
CR Vertraulichkeit
IR Integrität
AR Verfügbarkeit
H Hoch · M Medium · L Niedrig
Priorität zwischen 1 und 100, Standard 50
Erreichbarkeit: die erweiterten Einstellungen
Bleibt die vierte Frage aus dem Termin. Wie gut ein System erreichbar ist, steckt im CVSS bei den Ausnutzbarkeitsmetriken, etwa beim Angriffsvektor. Viele kritische Lücken gehen davon aus, dass ein Angreifer übers Netzwerk kommt. Unter Erweiterte Einstellungen lassen sich diese Basis-Metriken für eine Gruppe anpassen. Das Handbuch empfiehlt das ausdrücklich nur fortgeschrittenen Benutzern, und dafür gibt es einen Grund.
Andreas nutzt die Option genau einmal: für die Fertigung. Das Fertigungsnetz hat keinen Internetzugang und ist nur von innen erreichbar. Er setzt den Angriffsvektor dort auf Benachbart (MAV:A). Eine Netzwerklücke auf einem Fertigungs-PC zählt damit rechnerisch so, als müsste der Angreifer schon im selben Netz stehen. Der Haken: Der geänderte Wert ersetzt den Angriffsvektor jeder Schwachstelle auf diesen Hosts. Eine Lücke, die bisher nur lokal ausnutzbar war, gilt danach als aus dem Nachbarnetz erreichbar und steigt leicht, nach CVSS-Formel zum Beispiel von 7.8 auf 8.0. Andreas setzt den Wert deshalb nur, weil die Netztrennung dokumentiert ist und regelmäßig geprüft wird, und hält das im Kommentar fest.
Bei den Endgeräten gibt es nichts abzusenken. Sie hängen an E-Mail und Internet, der Basiswert geht also zu Recht vom Netzwerk aus.
Schritt 4: ERP-Server und Vertragsdaten-Fileserver direkt zuordnen
Zwei Hosts sind so wichtig, dass sie einen eigenen ENVS-Manager bekommen. Andreas legt „ERP-Server“ an und wählt unter Zugeordnete Referenzen im Feld Hosts direkt SRV-ERP-01 aus. Ein Tag ist hier unnötig, es gibt genau einen ERP-Server. Wird er irgendwann ersetzt, passt Andreas den Manager bewusst von Hand an. Vektor-String CR:H/IR:H/AR:H, Priorität 90.
Für SRV-FS-01 entsteht „Vertragsdaten-Fileserver“ mit CR:H/IR:H/AR:M, ebenfalls Priorität 90. Dieser Host trägt aber auch den Tag „Funktion: Fileserver“, gehört also zusätzlich zum Manager „Fileserver“ mit Priorität 60. Hier greift die Regel: Sind einem Host mehrere ENVS-Manager zugeordnet, setzt sich der mit der höheren Priorität durch. Für den Vertragsdaten-Fileserver gelten also die Werte mit Priorität 90. Genauso bekommt der CAD-Arbeitsplatz JEN-CAD-07 die Werte aus „Konstruktion“ (70), die Werte aus „Endgeräte“ (40) treten zurück.
Daraus ergibt sich eine einfache Faustregel: Je spezieller ein Manager, desto höher seine Priorität. Gleiche Prioritäten vergibt Andreas nur an Gruppen, die sich nicht überschneiden, wie Fertigung und Konstruktion.
Ob alles richtig ankommt, prüft Andreas in der Host-Detailansicht. Unter Hosts → Übersicht klickt er auf SRV-FS-01 und öffnet im Dashboard den Tab Environmental Score-Metriken. Dort steht jede Metrik mit ihrem Wert, dem ENVS-Manager, aus dem sie stammt, und dem Kommentar. Bei JEN-CAD-07 macht er dieselbe Probe. Die ENVS-Manager-Übersicht zeigt außerdem alle sieben Manager mit Referenzen, Vektoren und Priorität auf einen Blick. Über Exportieren lassen sie sich als ZIP-Datei sichern, zum Beispiel für die Dokumentation im ISMS.
Schritt 5: Die Sicherheitslücken nach ENVS sortieren
Zurück zur Liste vom Dienstagmorgen. Unter Hosts → Sicherheitslücken stehen für jede Schwachstelle CVSS und ENVS nebeneinander, dazu der EPSS-Wert (Exploit Prediction Scoring System). Voreingestellt ist die Sortierung nach CVSS. Andreas klickt in der Spalte ENVS auf das Sortieren-Symbol.
Jetzt sieht das Paar vom Anfang anders aus. Die Lücke im ERP-Datenbankdienst mit CVSS 7.5 trifft nur die Verfügbarkeit, und die ist beim ERP-Server Hoch. Nach CVSS-Formel steigt sie auf 9.3. Die Lücke auf den Hamburger Laptops mit CVSS 9.8 sinkt mit CR:M/IR:L/AR:L auf 8.9. Sie bleibt hoch und kommt bald dran. Der ERP-Server ist zuerst an der Reihe.
Weil der ENVS pro Host berechnet wird, kann dieselbe CVE in der Liste mit unterschiedlichen Werten auftauchen, je nachdem, auf welchem System sie sitzt. Die neun übrigen Server ohne ENVS-Manager behalten ihre Basisbewertung, bis Andreas sie in der zweiten Runde einordnet.
Und wenn nächste Woche drei neue Laptops für Hamburg kommen, gibt Andreas ihnen die Tags wie in Teil 1 direkt im Installationsskript mit: tags=“~Standort:Hamburg,~Funktion:Endgerät“. Damit gilt ab der ersten Minute die Bewertung aus „Endgeräte“. Ein neuer CAD-Arbeitsplatz landet über -CAD- in der Konstruktion, egal an welchem Standort.
Was wir erreicht haben
Andreas hat jetzt eine Reihenfolge, die zum Betrieb passt. 211 von 220 Hosts sind über sieben ENVS-Manager bewertet. Die Bewertung stammt von denen, die das Geschäftsrisiko kennen, und jede Einstufung trägt ihre Begründung als Kommentar. Die Sicherheitslücken-Übersicht sortiert nach ENVS, der CVSS-Basiswert bleibt daneben sichtbar.
Die drei Teile greifen ineinander. Die Tags aus Teil 1 sorgen dafür, dass jede Bewertung automatisch bei den richtigen Hosts landet, auch bei neuen. File Integrity Monitoring aus Teil 2 meldet, wenn sich am Vertragsordner etwas ändert. Der Environmental Score legt fest, welche Lücke auf welchem System zuerst geschlossen wird.
Der Environmental Score ordnet die Arbeit, damit knappe Wartungsfenster dort ankommen, wo ein Ausfall oder ein Datenabfluss am meisten kostet. Geschlossen ist damit noch keine Lücke. Eine Schwachstelle mit niedrigem ENVS bleibt offen, bis sie an der Reihe ist.
Drei Empfehlungen aus der Praxis. Fang am besten mit einem einzigen System an, zum Beispiel deinem ERP-Server, und vergleich danach CVSS und ENVS in der Sicherheitslücken-Übersicht. Wiederhol den Termin mit der Geschäftsleitung einmal im Jahr und immer dann, wenn ein neues Kernsystem dazukommt. Und geh bestenfalls mit den erweiterten Einstellungen sparsam um: Die drei Anforderungswerte für Vertraulichkeit, Integrität und Verfügbarkeit tragen den größten Teil der Priorisierung.
Alle Felder des ENVS-Managers erklärt das Handbuch, die Bedeutung jeder einzelnen Metrik die Knowledge Base. Und wer beim Einrichten Fragen hat, erreicht unseren Support in Deutschland, auf Deutsch.
Und bis der Patch drin ist?
Eine Reihenfolge heißt auch: Manche Lücken warten. Die Lücke auf den 33 Hamburger Laptops kommt erst nach dem ERP-Server dran, und ein Update auf 168 Endgeräten braucht Tests und ein Wartungsfenster. Bis dahin bleiben die Lücken offen, auch nachts und am Wochenende, wenn Andreas nicht am Rechner sitzt.
Für diese Zeit gibt es Enginsight MDR (Managed Detection and Response). Der Service richtet sich an Unternehmen ohne eigenes Security Operations Center (SOC). Fachleute im Cyber Defense Center werten rund um die Uhr die Alarme aus der Plattform aus, sortieren Fehlalarme aus und schätzen Auswirkung und Umfang eines Vorfalls ab. Bei Bedarf reagieren sie automatisiert oder manuell, isolieren zum Beispiel ein Endgerät und geben dir konkrete Handlungsempfehlungen. Andreas patcht weiter in der Reihenfolge, die er mit der Geschäftsleitung festgelegt hat, und für die Stunden dazwischen ist jemand zuständig.
Wer schaut hin, solange die Lücke noch offen ist?
Mit Enginsight MDR werten Fachleute im Security Operations Center rund um die Uhr die Alarme aus deiner Plattform aus, sortieren Fehlalarme aus und reagieren bei Bedarf automatisiert oder manuell. Du patchst weiter nach deiner Reihenfolge.